هجوم إلكتروني يضرب آلاف ثلاجات المتاجر الأوروبية.. اختراق أنظمة التبريد يتسبب في إتلاف مواد غذائية ويثير مخاوف أمنية
الوطن24/ باريس
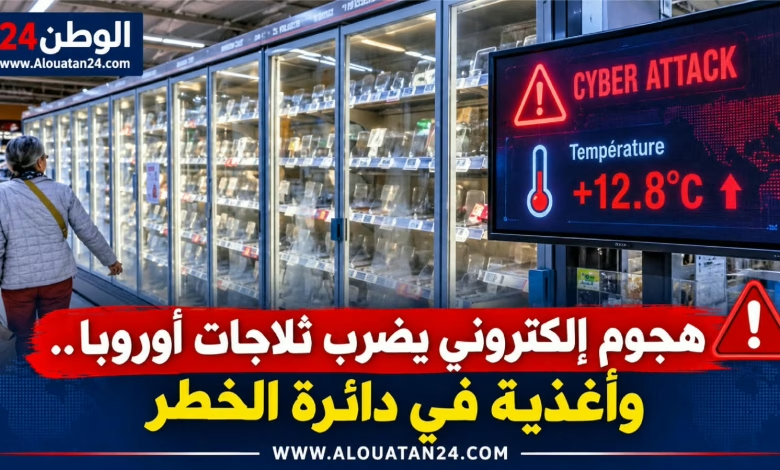
في تطور جديد يكشف اتساع مخاطر الهجمات السيبرانية في أوروبا، تعرضت أنظمة التبريد داخل عدد من المتاجر الكبرى بعدة دول أوروبية، فجر الاثنين 2 نونبر 2026، لاضطرابات تقنية يُشتبه في ارتباطها بهجمات إلكترونية، تسببت في ارتفاع غير طبيعي لدرجات حرارة الثلاجات والمجمّدات، وأدت إلى إتلاف كميات من المواد الغذائية، بعد ثلاثة أسابيع فقط من هجوم مماثل استهدف متاجر في فرنسا.
ولم يعد الأمر يتعلق بمجرد اختراق تقني يستهدف البيانات أو الأنظمة المعلوماتية، بل بهجمات طالت تجهيزات أساسية مسؤولة عن حفظ الأغذية، وهو ما يطرح تساؤلات جدية حول مدى حماية البنية الرقمية المرتبطة بالأنشطة التجارية وسلامة المستهلكين.
بلجيكا ولوكسمبورغ.. سلاسل تجارية كبرى ضمن دائرة الاستهداف
في بلجيكا، امتدت الاضطرابات إلى متاجر تابعة لعدد من العلامات التجارية الكبرى، من بينها Carrefour وDelhaize وIntermarché وColruyt، إضافة إلى أحد فروع Ikea.
كما أبلغت مجموعة Ahold Delhaize عن اضطرابات في أنظمة التبريد داخل متاجر تابعة لها ببلجيكا ولوكسمبورغ، في مؤشر على اتساع نطاق الحوادث التي طالت قطاع التوزيع التجاري في المنطقة.
ورغم ذلك، لم تؤكد جميع الشركات أن ما حدث ناتج عن اختراق إلكتروني، فيما تمكنت متاجر عدة من احتواء الاضطرابات دون التأثير على مواعيد افتتاحها واستمرار نشاطها المعتاد.
السويد.. درجات حرارة غير طبيعية تهدد سلامة المواد الغذائية
وفي السويد، سجلت سلسلتا ICA وCoop اضطرابات في أنظمة التبريد، وسط تقارير عن ارتفاع درجات الحرارة داخل بعض الأجهزة إلى مستويات غير طبيعية، وصلت في بعض الحالات إلى 38 درجة مئوية، فيما تحدثت تقارير أخرى عن تغيير إعدادات أحد المجمّدات إلى 50 درجة مئوية فوق الصفر.
وأجبرت هذه التطورات عدداً من المتاجر على التخلص من منتجات غذائية يُخشى أن تكون قد فقدت شروط الحفظ والسلامة، تفادياً لعرض مواد قد تشكل خطراً على المستهلكين.
فرنسا.. هجوم أكتوبر يعيد فتح ملف الأمن السيبراني
وتعيد هذه الحوادث إلى الواجهة الهجوم الذي استهدف متاجر فرنسية ليلة 12 أكتوبر الماضي، بعدما طالت الاضطرابات أنظمة التحكم في درجات حرارة التبريد داخل مئات المتاجر التابعة لسلاسل تجارية كبرى، من بينها Intermarché وNetto وCarrefour وE.Leclerc وMonoprix وCoopérative U.
وتكتسي هذه الواقعة أهمية خاصة بالنظر إلى ما أثير بشأن الثغرات الأمنية في الأنظمة الرقمية التي تتحكم في تجهيزات التبريد، حيث ربطت الوكالة الفرنسية للأمن السيبراني الحادث بضعف إجراءات الحماية الأساسية، وسط نقاش حول المسؤولية عن تحديث برمجيات الأجهزة المتضررة.
من يحمي الأنظمة التي تحفظ غذاء الأوروبيين؟
إن انتقال الهجمات الإلكترونية من استهداف الحواسيب وقواعد البيانات إلى التحكم في التجهيزات المادية داخل المتاجر يفتح الباب أمام تحديات أمنية جديدة، خصوصاً عندما يتعلق الأمر بأنظمة التبريد والتخزين وسلاسل توزيع المواد الغذائية.
كما تطرح هذه التطورات أسئلة حول مسؤولية الشركات المصنعة والموزعين ومشغلي الأنظمة التقنية عن تأمين الأجهزة وتحديث برمجياتها ومراقبة أي تغيير غير مصرح به في إعداداتها.
وبينما لم تتضح بعد الجهة المسؤولة عن هذه الحوادث، ولا مدى وجود ارتباط مباشر بين الهجوم الفرنسي والموجة الجديدة، فإن الرسالة التي تفرضها هذه التطورات واضحة: الأمن السيبراني لم يعد مجرد مسألة تقنية، بل أصبح جزءاً أساسياً من حماية الاقتصاد وسلامة الغذاء والمستهلكين في أوروبا.